(서울=뉴스1) 이기범 기자 = 인공지능(AI)이 해킹 공격의 문턱을 낮추고 있어 기업에만 책임을 지우는 방식으로는 대응하기 어렵다는 전문가들의 제언이 나왔다. 국가 차원의 일원화된 사이버 보안 정책과 거버넌스(관리체제) 구축이 시급하다는 진단이다.
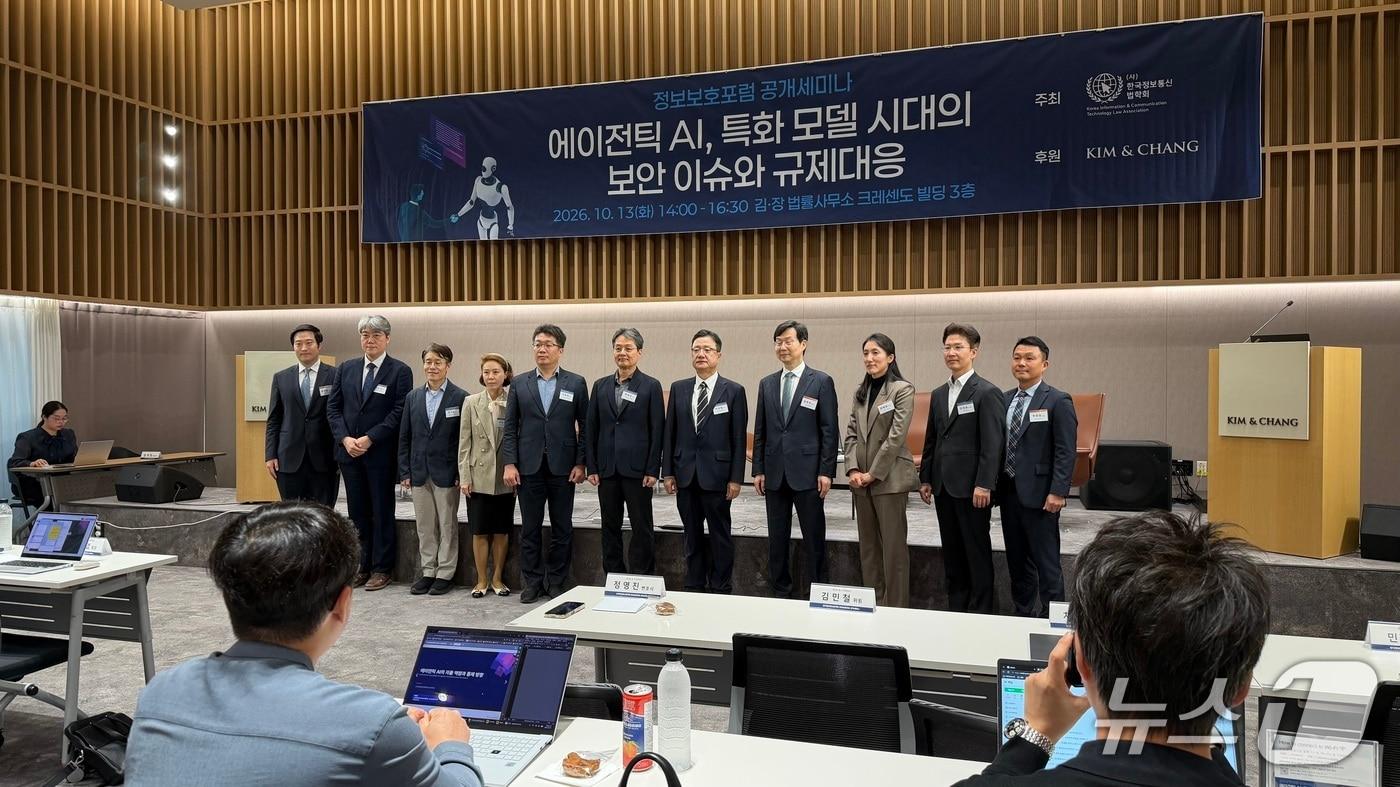
한국정보통신법학회 정보보호포럼은 13일 김앤장 법률사무소와 함께 서울 종로구 크레센도 빌딩 3층 대회의장에서 '에이전틱 AI, 특화 모델 시대의 보안 이슈와 규제 대응'을 주제로 공개 세미나를 열었다.
이날 이성엽 한국정보통신법학회장(고려대 기술경영전문대학원 교수)은 개회사를 통해 "최근 AI 공격이 확대되면서 기업으로서는 불가항력적인 침해가 늘어나고 있다"며 "국가는 고도화된 사이버 공격에 공동 대응하기 위해 일원화된 사이버 보안 정책, 규제, 거버넌스 구축을 논의할 필요가 있다. 민관 공동 안전 인프라를 구축해야 한다"고 말했다.
발제자로 나선 이상근 고려대 정보보호대학원 교수는 최근 금융권의 AI 해킹 사례를 들어 전문가가 아니어도 자동화된 취약점 분석과 공격이 가능해졌다며 "모두의 해킹 시대가 열리고 있다"고 진단했다.
이 교수는 "AI가 공격의 속도와 규모를 바꾼 지금 우리의 통제, 법·제도·기술은 그 속도를 따라가고 있는가 하는 질문을 심각하게 해봐야 하는 시점"이라고 강조했다.
이 교수는 AI 에이전트가 권한을 넘겨받아 사람을 대신해 행동하는 만큼 권한 위임 범위와 행동 기록 등을 통제하는 일이 필요하다고 짚었다. 또 민감 정보의 국외 반출을 막기 위해 우리가 통제하는 독자적인 AI 모델이 필요하다고도 제언했다.
이 교수는 "통제는 우리가 통제할 수 있는 모델과 책임의 설계에서 시작된다"며 "데이터와 역량은 우리가 통제할 수 있는 곳에 두고, 에이전트가 한 일에는 책임을 물을 수 있어야 한다"고 말했다.
이어서 발제를 맡은 한혜원 김앤장 변호사는 올해 상반기에만 개인정보 유출 신고가 432건으로, 지난해 연간 수준에 근접했다고 밝혔다. 이에 따라 과징금 등 법률 리스크도 커지면서 사이버 보안 사고가 기업의 생존 문제로도 치닫고 있다고 밝혔다.
한 변호사는 기업의 정보 보안 위험 관리 체계를 고도화하기 위해 △전사적 보안 거버넌스 체계 정립 △내부 정보 자산 파악 및 면밀한 관리 방식 도입 △보안 사고의 영향 분석 및 리스크 식별 역량 강화 △진화된 사이버 회복 탄력성 체계 구축 △기존 사이버 보안 인식 프로그램 개선 등을 고려해야 한다고 제언했다.
기업은 AI 기반 해킹 공격 급증에 대응하기 위해 관련 규제가 개선될 필요가 있다고 토로했다.
민경표 카카오뱅크 CISO는 "금융사가 AI 기반 최신 보안 기술을 활용하기 위해 관련 접근을 용이하게 하는 규제 합리화가 필요하다"고 말했다.
정부는 이 같은 사이버 보안 문제에 대응하기 위해 보안 특화 모델 등 관련 인프라를 구축하고 있다고 강조했다.
이날 토론에 참석한 이종혁 과학기술정보통신부 정보보호산업과장은 올해 4월 AI가 기존 보안 패러다임을 뒤흔들 수 있다는 '미토스 쇼크' 이후 독자 AI 모델의 필요성에 대한 공감대가 커졌다며, 현재 정부가 '사이버 보안 특화 AI 파운데이션 모델' 개발에 속도를 올리고 있다고 말했다. 또 내년부터 중소기업 대상 AI 보안 솔루션 지원 사업을 새로 편성했다고 덧붙였다.
이 과장은 "산업 현장에 있는 중소기업들이 보안 걱정을 덜어낼 수 있도록 새로운 사업을 구상하고 있다"며 "정부가 최대한 우리 기업들이 소중한 노하우를 잃지 않도록 노력하겠다"고 말했다.
Ktiger@news1.kr