(서울=뉴스1) 이민주 기자 = 일상적으로 활용하는 챗GPT, 클로드와 같은 생성형 인공지능(AI) 도구에 입력한 대화와 업무 정보가 해커의 새로운 먹잇감이 되고 있다.
최근 AI 도구에 남은 접근 토큰과 프롬프트, 대화 기록, 프로젝트 정보를 노리는 정보탈취형 악성코드가 잇따라 확인되면서 AI 이용 기록이 새로운 보안 사각지대로 떠오르는 분위기다.
21일 보안업계에 따르면 글로벌 보안업체 젠디지털은 최근 '정보탈취형 악성코드'가 클로드·코덱스·커서 등 AI 기반 개발도구에 저장된 데이터를 수집하는 사례를 확인했다는 내용의 위협 분석 결과를 공개했다.
젠디지털은 최근 3개월간 자사가 보호하는 수만 명의 사용자 환경에서 정보탈취형 악성코드 '아마테라'(Amatera)와 '리무스'(Remus)를 탐지했다. 또 다른 악성코드 '콜백비버'(CallbackBeaver)는 올해 8월에만 5000개가 넘는 샘플이 관찰됐다.
정보탈취형 악성코드(Infostealer, 인포스틸러)는 감염된 PC에서 계정정보나 인증정보, 파일 등을 몰래 빼가는 악성코드다.
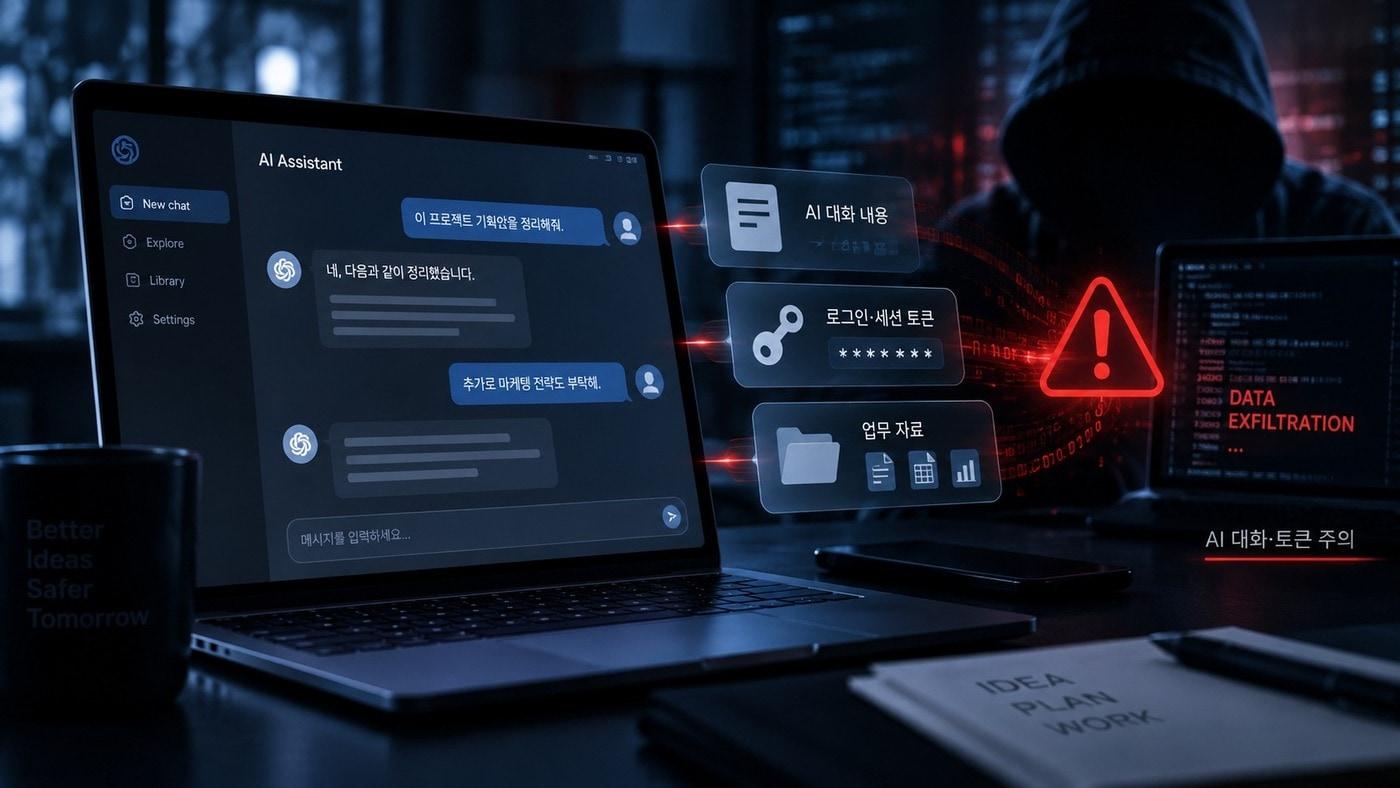
과거에는 브라우저에 저장된 비밀번호나 가상자산 지갑 정보 등이 주요 표적이었다면 최근에는 AI 이용 과정에서 생성·저장되는 접근·갱신 토큰과 MCP 설정의 자격증명, 프롬프트 기록, 대화 데이터베이스, 계정정보, 프로젝트 관련 정보 등을 수집 대상으로 삼고 있다.
이 중에서도 특히 주의가 필요한 것은 접근·갱신 토큰이다. 접근 토큰은 이용자의 로그인 상태를 유지하는 데 쓰이는 인증정보를 의미한다.
젠디지털의 분석에 따르면 인포스틸러는 AI 도구가 PC에 저장한 토큰 관련 파일을 찾아 수집하는 형태로 이를 확보한다.
이 공격방식이 위험한 이유는 공격자가 AI 도구에 저장된 정보 하나로 '접근 권한'과 '업무 맥락'을 동시에 확보할 수 있다는 점 때문이다.
접근 토큰을 탈취하면 비밀번호를 직접 알아내지 않고도 로그인 상태를 악용할 수 있고 갱신 토큰까지 확보하면 기존 토큰이 만료된 이후에도 새로운 접근 권한을 얻는 데 악용될 수 있다.
보안업체 옥타가 8월 텔레그램에 공개한 인포스틸러 데이터에 따르면 162개 국의 감염 PC 5871대에서 각종 로그인 정보와 세션 토큰, API 키 등이 발견됐다. 세션 토큰은 이용자가 한 번 로그인한 뒤 다시 비밀번호를 입력하지 않아도 서비스를 이용할 수 있도록 발급되는 임시 인증정보다.
대화 기록이나 프로젝트 정보까지 함께 유출되면 피해 범위는 더 넓어질 수 있다. 이용자가 AI에 입력한 소스코드나 내부 업무 내용, API 키 등 민감한 정보뿐 아니라 어떤 시스템을 사용하고 어떤 업무를 수행하는지에 대한 맥락까지 공격자에게 노출될 수 있어서다.
이 경우 공격자는 탈취한 정보를 바탕으로 추가 계정을 노리거나 내부 시스템 접근을 시도하는 등 후속 공격에 활용할 가능성이 있다. 나아가 탈취한 토큰으로 유료 AI 서비스나 API 사용 권한을 악용할 위험도 있다.
이에 보안업계에서는 생성형 AI를 업무에 활용할 경우 대화 내용뿐 아니라 PC에 남는 인증정보와 접근권한까지 함께 관리해야 한다고 강조한다.
소스코드나 비밀번호, API 키 등 민감한 정보를 AI 대화창에 그대로 입력하는 것을 피하고, 사용하지 않는 접근 토큰은 삭제하거나 주기적으로 교체하는 것이 필요하다.
악성코드 감염이 의심될 경우에는 비밀번호만 바꾸는 데 그치지 않고 기존 로그인 세션을 종료하고 접근·갱신 토큰과 API 키 등 관련 인증정보도 폐기하거나 재발급해야 한다.
보안업계 관계자는 "생성형 AI에 입력한 대화와 업무 정보도 더 이상 안전지대라고 볼 수 없다. 업무용 PC의 악성코드 감염 여부를 점검하고 비밀번호·API 키·소스코드 같은 민감정보를 AI에 직접 입력하지 않으며, 사용하지 않는 토큰과 로그인 세션은 주기적으로 정리할 필요가 있다"고 말했다.
minju@news1.kr