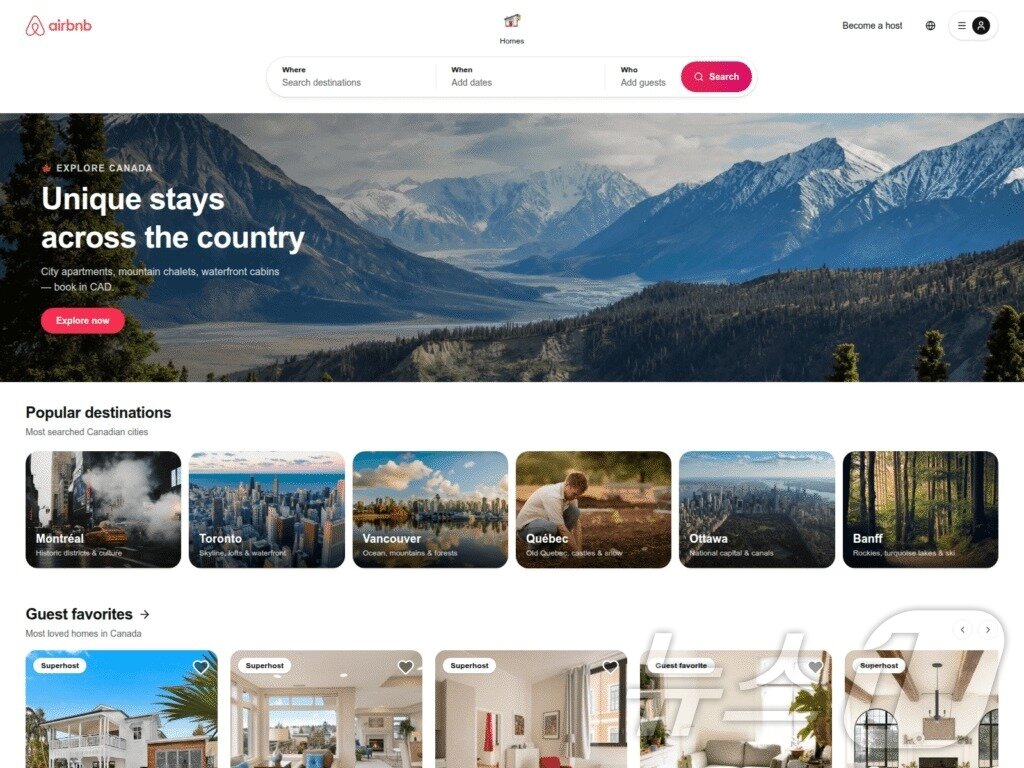
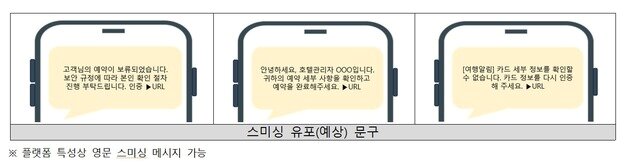
항공권·숙박 사이트 사칭해 결제정보 탈취 시도실제 예약정보 악용한 표적형 스미싱도 확인체크포인트리서치가 확인한 부킹닷컴 사칭 피싱 사이트 화면. 공격자는 중국어권 여행객을 겨냥해 부킹닷컴과 유사한 예약 화면을 꾸미고 로그인 정보와 결제카드 정보 입력을 유도한 것으로 분석됐다. (체크포인트리서치 제공)체크포인트리서치가 확인한 에어비앤비 사칭 피싱 사이트 화면. 공격자는 캐나다 여행객을 겨냥해 로키산맥 사진과 몬트리올·토론토·밴쿠버·밴프 등 지역별 숙소 목록을 내세워 실제 예약 사이트처럼 꾸몄다. (체크포인트리서치 제공)한국인터넷진흥원(KISA)이 공개한 여행 예약 플랫폼 해킹 관련 스미싱 유포 예상 문구. 공격자는 호텔 관리자 등을 사칭해 예약 확인, 카드 정보 재인증, 예약 완료 등을 이유로 피싱 URL 접속을 유도한다. (KISA 제공)관련 키워드해킹보안휴가철예약사이트스미싱김민수 기자 원안위, 새울 1호기 재가동 허용…정기검사 86개 항목 확인에스텍시스템, 코스피 상장예비심사 청구…공모 예정 230만주관련 기사"예약 정보 확인해 주세요"…여름철 숙박 앱 사칭한 사기 기승"여행 갈 때 각오하세요"…유럽 공항들, '하이브리드 공격' 속수무책여름 휴가에 파리 올림픽까지…이통 3사, 통신품질 집중관리[르포] "성수기에도 기다림 NO"…생체인식이 바꾼 공항풍경"무료 공공와이파이 조심?" 휴가철 보안수칙 살펴보니…